Alerta mundial por dos fallas críticas en PHP: gobiernos desconectan sitios web para evitar posibles ciberataques
Las vulnerabilidades, descubiertas mediante investigaciones asistidas por inteligencia artificial, podrían permitir que atacantes ejecuten código malicioso en servidores sin necesidad de contraseñas. Organismos internacionales reclaman actualizaciones urgentes y advierten sobre
NACIONALArgentina
- Las vulnerabilidades, descubiertas mediante investigaciones asistidas por inteligencia artificial, podrían permitir que atacantes ejecuten código malicioso en servidores sin necesidad de contraseñas.
- Organismos internacionales reclaman actualizaciones urgentes y advierten sobre los riesgos para empresas, instituciones y servicios digitales.
- Una alerta de ciberseguridad de alcance internacional puso en estado de máxima atención a administradores de servidores, empresas tecnológicas y organismos gubernamentales después de que investigadores identificaran dos vulnerabilidades críticas en PHP, uno de los lenguajes de programación más utilizados para desarrollar sitios y aplicaciones web.
Las vulnerabilidades, descubiertas mediante investigaciones asistidas por inteligencia artificial, podrían permitir que atacantes ejecuten código malicioso en servidores sin necesidad de contraseñas. Organismos internacionales reclaman actualizaciones urgentes y advierten sobre
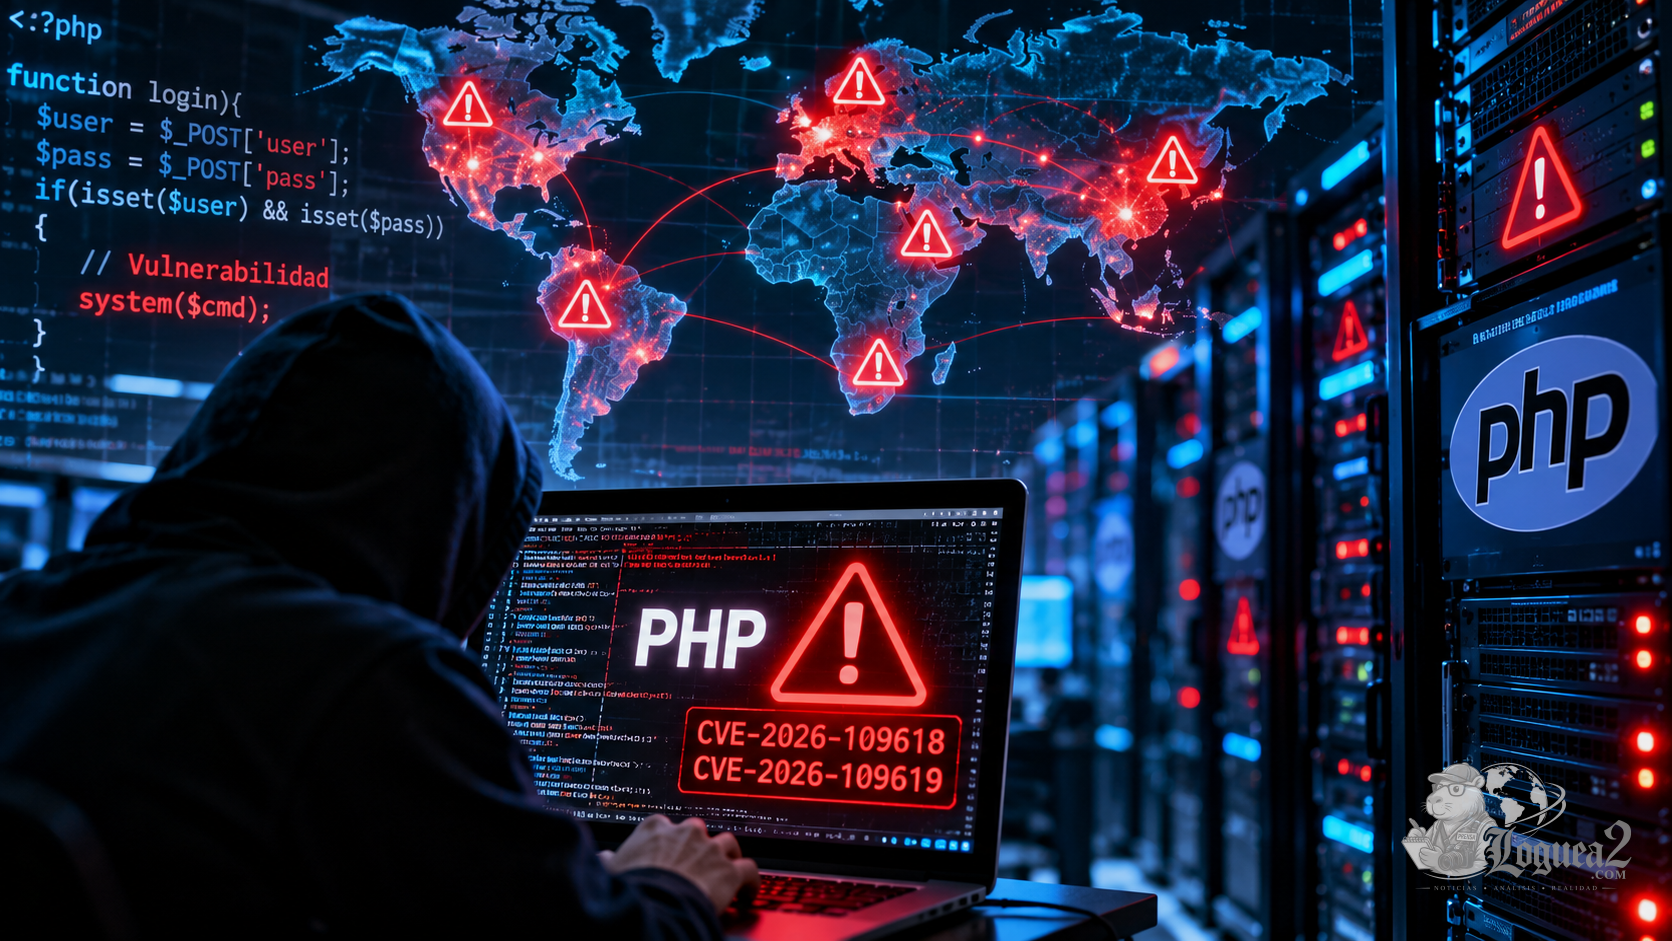
Las vulnerabilidades, descubiertas mediante investigaciones asistidas por inteligencia artificial, podrían permitir que atacantes ejecuten código malicioso en servidores sin necesidad de contraseñas. Organismos internacionales reclaman actualizaciones urgentes y advierten sobre los riesgos para empresas, instituciones y servicios digitales.
Una alerta de ciberseguridad de alcance internacional puso en estado de máxima atención a administradores de servidores, empresas tecnológicas y organismos gubernamentales después de que investigadores identificaran dos vulnerabilidades críticas en PHP, uno de los lenguajes de programación más utilizados para desarrollar sitios y aplicaciones web.
Las fallas, identificadas como CVE-2026-109618 y CVE-2026-109619, podrían permitir que un atacante ejecute código malicioso de manera remota en sistemas vulnerables, incluso sin disponer previamente de credenciales de acceso.
El descubrimiento provocó una respuesta internacional: distintos organismos de seguridad recomendaron aplicar inmediatamente las actualizaciones disponibles y, cuando esto no fuera posible, considerar la desconexión preventiva de los sistemas expuestos.
¿Por qué la amenaza afecta a una parte tan importante de Internet?
PHP es una tecnología utilizada para ejecutar numerosas funciones internas de las páginas web, desde formularios y sistemas de autenticación hasta operaciones comerciales, consultas a bases de datos y paneles administrativos.
También forma parte de la infraestructura de numerosos gestores de contenido y aplicaciones empresariales.
Diversas estimaciones sitúan su utilización en alrededor del 70% de los sitios web que emplean tecnologías de programación del lado del servidor.
Sin embargo, esto no significa que el 70% de Internet haya sido atacado ni que todos esos sitios deban permanecer desconectados.
La exposición concreta depende de la versión instalada, la configuración del servidor, las aplicaciones utilizadas y las medidas de protección existentes.
Dos vulnerabilidades que podrían abrir la puerta a los servidores
La gravedad del descubrimiento está relacionada con la posibilidad de ejecutar instrucciones no autorizadas en determinados sistemas.
En un escenario de explotación exitosa, un atacante podría intentar acceder a archivos, comprometer bases de datos, modificar información o instalar programas maliciosos.
Estas consecuencias representan riesgos especialmente importantes para plataformas que almacenan información personal, registros comerciales, credenciales o datos financieros.
Las vulnerabilidades fueron investigadas con participación de especialistas de Wiz y Calif, quienes utilizaron herramientas avanzadas de inteligencia artificial para identificar y demostrar las fallas.
El caso evidencia una transformación en la seguridad informática: las mismas tecnologías capaces de acelerar la detección de errores también podrían facilitar su aprovechamiento por actores maliciosos.
Gobiernos europeos desconectaron servicios por precaución
La alerta provocó medidas preventivas en distintos países.
En los Países Bajos se registraron interrupciones de acceso a plataformas oficiales, mientras que organismos públicos de Francia y otras naciones europeas adoptaron restricciones temporales para reducir su exposición.
Las desconexiones no implican necesariamente que los sistemas hayan sido comprometidos.
En numerosos casos, las instituciones optaron por suspender servicios mientras verificaban sus instalaciones y aplicaban las correcciones correspondientes.
La Agencia de la Unión Europea para la Ciberseguridad (ENISA), junto con otros organismos europeos, emitió una declaración recomendando actuar de inmediato.
Las actualizaciones ya están disponibles
El equipo responsable del mantenimiento de PHP publicó correcciones de seguridad el miércoles 21 de octubre de 2026.
Por ese motivo, la principal recomendación para los administradores es identificar qué versiones utilizan sus servidores y aplicar las actualizaciones oficiales que correspondan.
Las organizaciones también deben revisar sus aplicaciones y coordinar las medidas necesarias con sus proveedores de alojamiento.
Cuando no sea posible actualizar inmediatamente un sistema vulnerable, los organismos de seguridad aconsejan evaluar su aislamiento temporal de las redes públicas.
Las protecciones adicionales, como los cortafuegos de aplicaciones web, pueden ayudar a reducir riesgos, pero no sustituyen la instalación de los parches.
¿Qué sucede con las páginas web argentinas?
Argentina no está al margen de esta situación.
Empresas, comercios, instituciones educativas, organismos públicos y emprendimientos que utilizan PHP podrían necesitar verificar sus servidores y aplicaciones.
La existencia de una vulnerabilidad en el lenguaje no demuestra que una página determinada haya sido atacada.
Por eso, resulta fundamental evitar conclusiones apresuradas y realizar comprobaciones técnicas antes de afirmar que un servicio fue comprometido.
Los responsables de plataformas digitales deberían consultar con sus proveedores de hosting, revisar las versiones instaladas y confirmar que las actualizaciones de seguridad se hayan aplicado correctamente.
La inteligencia artificial cambia las reglas de la ciberseguridad
Uno de los aspectos más relevantes de este episodio es la participación de herramientas de inteligencia artificial en el descubrimiento de vulnerabilidades que habían permanecido ocultas durante años.
El avance representa una oportunidad para detectar problemas antes de que sean aprovechados por delincuentes informáticos.
Pero también plantea un desafío: a medida que estas herramientas aumentan sus capacidades, los atacantes podrían utilizarlas para identificar fallas y desarrollar técnicas de explotación con mayor rapidez.
La seguridad informática entra así en una etapa en la que la actualización permanente, la supervisión de los sistemas y la respuesta temprana adquieren una importancia creciente.
Una advertencia para todo el ecosistema digital
La alerta internacional no significa que Internet esté colapsando, pero sí pone de manifiesto la dependencia de millones de servicios respecto de tecnologías compartidas.
Una vulnerabilidad descubierta en un componente ampliamente utilizado puede tener consecuencias que atraviesan fronteras, sectores económicos y administraciones públicas.
La prioridad ahora no es apagar indiscriminadamente los sitios web, sino identificar los sistemas afectados, instalar las correcciones disponibles y proteger aquellos que todavía no puedan actualizarse.
La rapidez con la que empresas, gobiernos y proveedores tecnológicos respondan será determinante para reducir la posibilidad de incidentes de seguridad.
Comentarios de la comunidad
Pueden participar lectores y periodistas. Todos los comentarios pasan por la misma moderación.
Ingresá con tu cuenta gratuita para comentar. Después volverás automáticamente a esta noticia.
INGRESAR PARA COMENTARTodavía no hay comentarios aprobados.
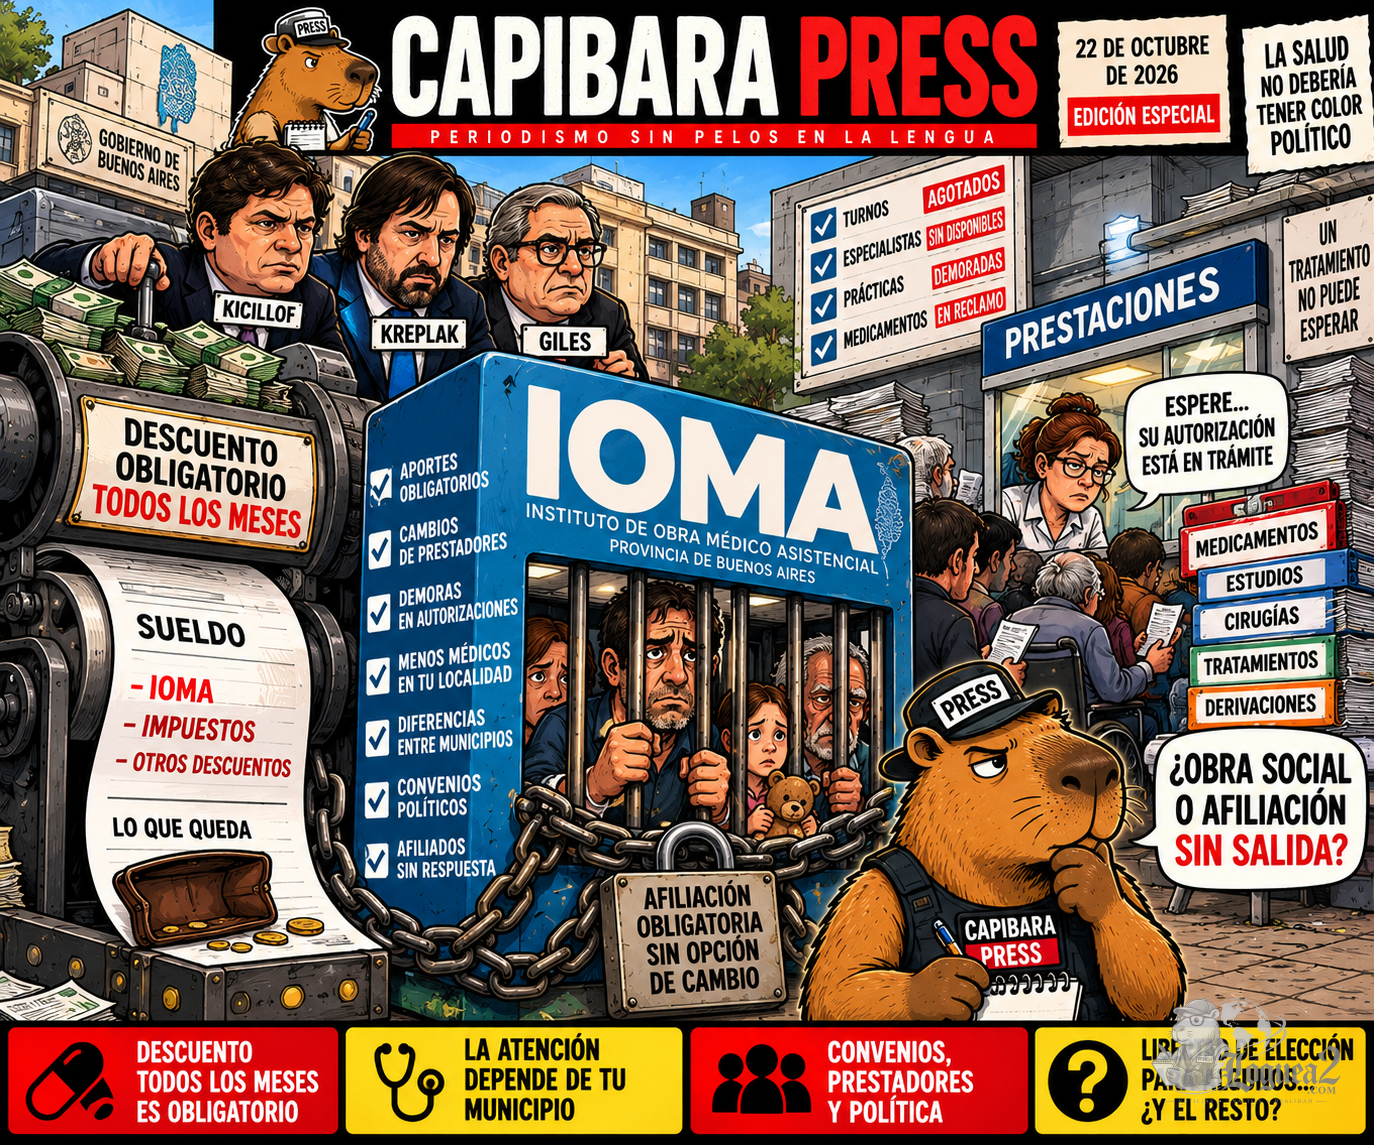
IOMA: presos de una obra social que cobran todos los meses, pero no siempre responde cuando la necesitan
Mientras Nación abre una pequeña puerta a la libertad de elección de cobertura médica, más de dos millones de bonaerenses con...