Ciberataque mundial: cómo un código malicioso llegó a CNN, BBC, Zoom y otras grandes plataformas
Una campaña de malware identificada como OPTIMJACK comprometió componentes JavaScript utilizados por numerosas organizaciones internacionales. Investigadores detectaron mecanismos para capturar datos bancarios y alterar direcciones de criptomonedas. El incidente muestra cómo un
NACIONALArgentina
- Una campaña de malware identificada como OPTIMJACK comprometió componentes JavaScript utilizados por numerosas organizaciones internacionales.
- Investigadores detectaron mecanismos para capturar datos bancarios y alterar direcciones de criptomonedas.
- El incidente muestra cómo un proveedor tecnológico puede convertirse en una vía de exposición para sitios legítimos.
Una campaña de malware identificada como OPTIMJACK comprometió componentes JavaScript utilizados por numerosas organizaciones internacionales. Investigadores detectaron mecanismos para capturar datos bancarios y alterar direcciones de criptomonedas. El incidente muestra cómo un
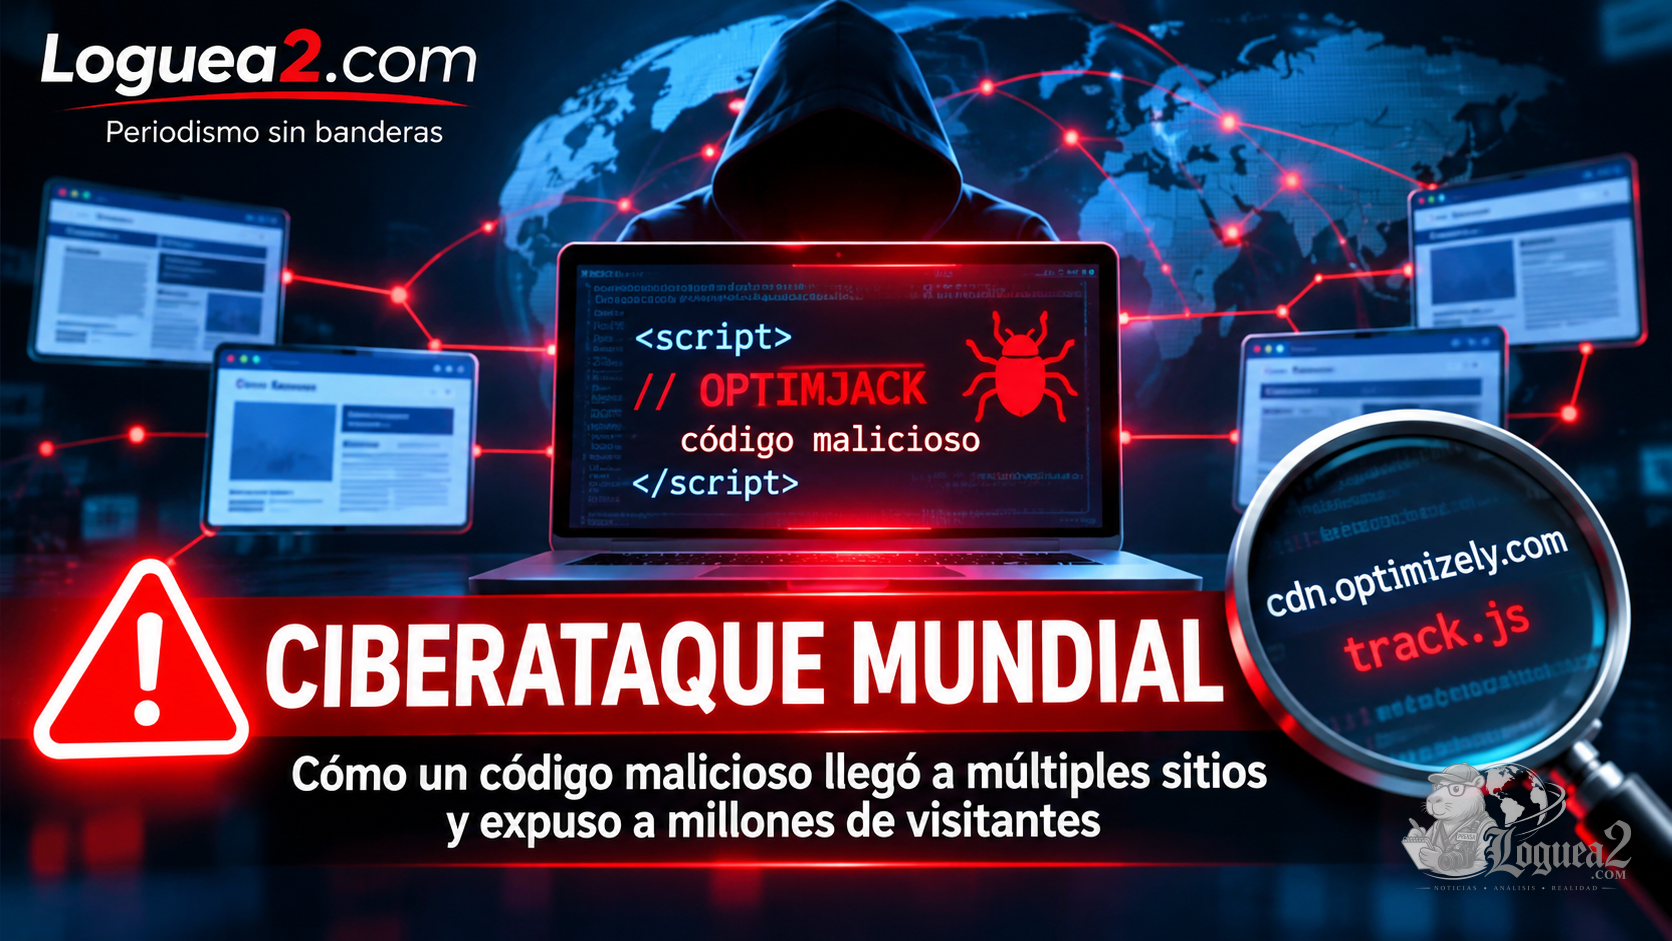
Una campaña de malware identificada como OPTIMJACK comprometió componentes JavaScript utilizados por numerosas organizaciones internacionales. Investigadores detectaron mecanismos para capturar datos bancarios y alterar direcciones de criptomonedas. El incidente muestra cómo un proveedor tecnológico puede convertirse en una vía de exposición para sitios legítimos.
Un ataque que alcanzó a grandes plataformas
Durante el 16 de noviembre de 2026, investigadores detectaron código malicioso en componentes utilizados por páginas internacionales, entre ellas CNN, BBC, Fox News, Zoom, Salesforce y GitLab. Scott Helme, de Report URI, documentó 188 archivos JavaScript comprometidos correspondientes a 178 organizaciones, tras examinar 1.611 componentes. En una revisión se detectaron 186 sitios afectados. Estas cifras no representan víctimas confirmadas.
¿Cómo afectaron a tantas páginas?
Los atacantes no necesitaron vulnerar individualmente los servidores de cada medio. El punto central estuvo en Optimizely, plataforma utilizada para realizar pruebas y personalizar contenidos. Muchas páginas incorporan sus scripts, que se descargan y ejecutan en el navegador del visitante. Si el proveedor distribuye código modificado, el riesgo se extiende a distintos clientes. Es un ataque a la cadena de suministro de software.
¿Cuál fue la vulnerabilidad?
Optimizely confirmó que los responsables aprovecharon una vulnerabilidad en el proceso de registro de cuentas de su plataforma Experimentation para introducir JavaScript no autorizado en proyectos de clientes. La empresa informó que bloqueó la vía vulnerable, desplegó una corrección y retiró código malicioso. El detalle completo del defecto de programación no había sido divulgado públicamente.
¿Qué hacía el malware?
Las muestras analizadas incluían funciones para sustituir direcciones de billeteras de criptomonedas, intentar capturar tarjetas introducidas en formularios y obtener información de navegación. También se observaron intentos de entregar componentes dirigidos a vulnerabilidades de versiones antiguas de iOS. Una de las cargas utilizaba un archivo denominado track.js. Detectar esas capacidades no significa que todos los visitantes hayan sufrido robo de información.
¿Qué relación tiene con WordPress?
WordPress no fue identificado como origen de la vulnerabilidad OPTIMJACK. Sin embargo, un sitio WordPress puede incorporar JavaScript de Optimizely u otros proveedores mediante plugins, temas o gestores de etiquetas. Si el componente externo está comprometido, puede ejecutarse en el navegador aunque el servidor y el núcleo de WordPress no hayan sido vulnerados. Lo mismo puede ocurrir con páginas desarrolladas en PHP, HTML u otras tecnologías.
¿Cómo saber si una página estuvo expuesta?
Los administradores deberían revisar scripts externos, registros de conexiones, versiones de archivos y configuraciones de seguridad durante el incidente. La presencia de Optimizely por sí sola no demuestra infección. Las políticas de seguridad de contenido (CSP) pueden limitar ciertos riesgos, pero no garantizan protección absoluta.
¿Qué deberían hacer los usuarios?
- Actualizar navegador, computadora y teléfono.
- Revisar movimientos bancarios si introdujeron datos de pago durante el período de exposición.
- Verificar las direcciones de destino de transferencias de criptomonedas.
- Activar autenticación multifactor y revisar accesos desconocidos.
- Consultar los comunicados de los servicios utilizados.
Visitar uno de los sitios mencionados no significa automáticamente que el dispositivo haya sido infectado.
¿Ya fue solucionado?
Optimizely informó que corrigió la vulnerabilidad y retiró el código malicioso. Report URI documentó una importante reducción de archivos comprometidos durante la noche del 16 de noviembre. Sin embargo, eliminar el código no determina cuántos visitantes estuvieron expuestos ni confirma cuántos sufrieron pérdidas.
El problema de confiar en proveedores externos
Las páginas modernas incorporan componentes de terceros para publicidad, medición, formularios y personalización. Esa dependencia facilita funciones útiles, pero amplía los riesgos. La seguridad de una página no depende solamente de proteger su servidor: también depende de cada proveedor al que confía parte de su funcionamiento.
OPTIMJACK deja una pregunta para grandes compañías y pequeños medios digitales: ¿sabemos realmente qué código se ejecuta cuando un lector ingresa a nuestra página?
Comentarios de la comunidad
Pueden participar lectores y periodistas. Todos los comentarios pasan por la misma moderación.
Ingresá con tu cuenta gratuita para comentar. Después volverás automáticamente a esta noticia.
INGRESAR PARA COMENTARTodavía no hay comentarios aprobados.
También te puede interesar
 Estafas virtuales: cómo roban tu dinero, secuestran tu número de teléfono y qué responsabilidad tienen Google, los bancos y las billeteras digitalesTECNOLOGIA
 Alerta mundial por dos fallas críticas en PHP: gobiernos desconectan sitios web para evitar posibles ciberataquesTECNOLOGIA
 Alerta con Windows 11: la última actualización puede bloquear el arranque por fallas en BitLockerTECNOLOGIA
 El error que todos cometen: por qué Google Drive no es un backup realTECNOLOGIA